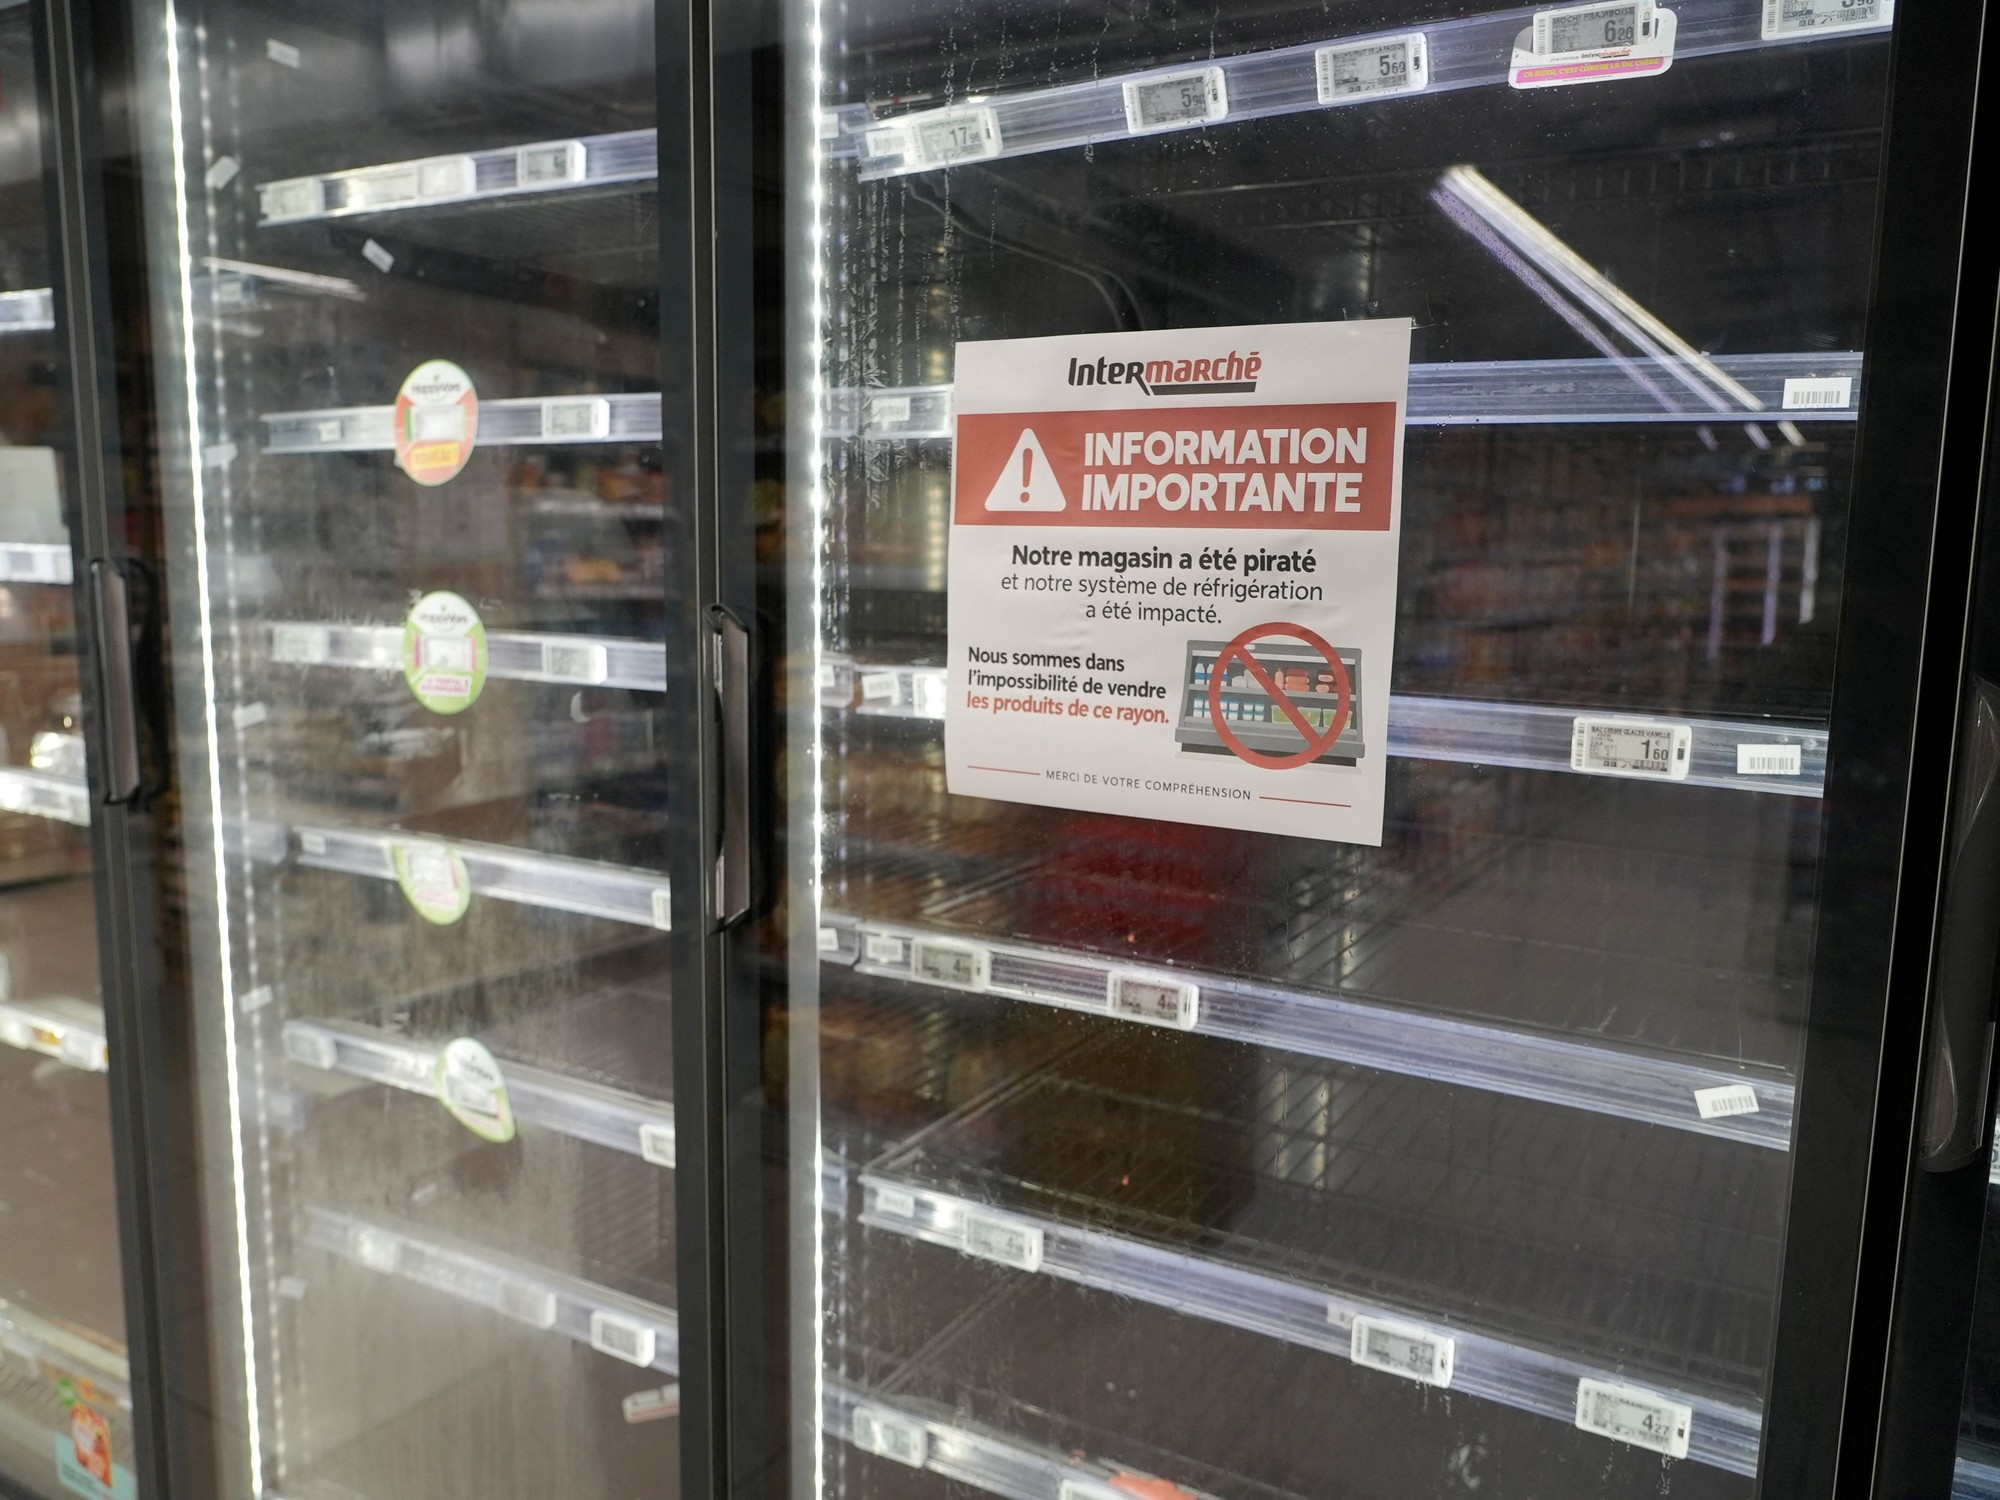
Hackearon las heladeras de supermercados en Francia y subieron la temperatura a 50 grados
Las heladeras y cámaras frigoríficas de los supermercados modernos no son simples electrodomésticos: llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede así detectar fallas y hacer ajustes sin enviar técnicos a cada sucursal. Esa comodidad operativa fue, en este caso, la puerta de entrada del ataque.
Los controladores afectados pertenecen a Danfoss, compañía danesa especializada en refrigeración y automatización industrial. La empresa reconoció que varios equipos comprometidos utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Según datos relevados con la herramienta de búsqueda Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables.
El especialista en ciberinteligencia Braian Arroyo explica que encontrar un dispositivo expuesto no equivale automáticamente a controlarlo: "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla". Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agrega.
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82 de la empresa Claroty identificó vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas aún no confirmaron que esas fallas específicas hayan sido el vector utilizado.
Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes del incidente indican que los cambios en esos ciclos elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos locales generaron incendios.
El organismo de respuesta ante incidentes informáticos de Francia emitió una alerta que pide retirar las interfaces de administración de acceso público en internet, revisar configuraciones de descongelamiento y permitir conexiones remotas únicamente a través de redes privadas virtuales seguras. Arroyo suma otras recomendaciones: redes separadas para los sistemas industriales, monitoreo en tiempo real, contraseñas robustas con doble verificación de identidad y, sobre todo, mantener el software actualizado. "Si esas actualizaciones no se instalan, los problemas pueden permanecer durante años".
El mecanismo exacto del ataque y la identidad de los responsables siguen bajo investigación.
¿Tu empresa o comercio usa sistemas de control remoto para equipos físicos? ¿Crees que este tipo de infraestructura está suficientemente protegida?

Mejores Noticias